
安全信息过滤
场景说明
业务系统里的数据大多带着个人信息:客服系统存着手机号、身份证号,财务系统存着银行卡号。接进 AI 应用后,一句查询就能让它们原样出现在回答里,而且同一份信息会落在三个地方:模型看到的上下文、页面上显示的回答、后台留存的会话记录,任何一处都是泄露点,合规检查也过不去。靠提示词叮嘱模型别念出来靠不住,数据进来就已经出去了。
MoAI 的做法是给应用加一道安全过滤:开启内容脱敏、配好规则,工具返回的数据在进入对话之前就完成打码。模型看到的、页面显示的、会话记录里存的,都是同一份脱敏后的内容;查询本身照常执行,业务不受影响。规则内置手机号、身份证号、邮箱、银行卡号四种常用类型,也支持自定义,保存即生效。
用一个接入客户资料查询的客服助手演示,看脱敏前后的差别。
案例预览
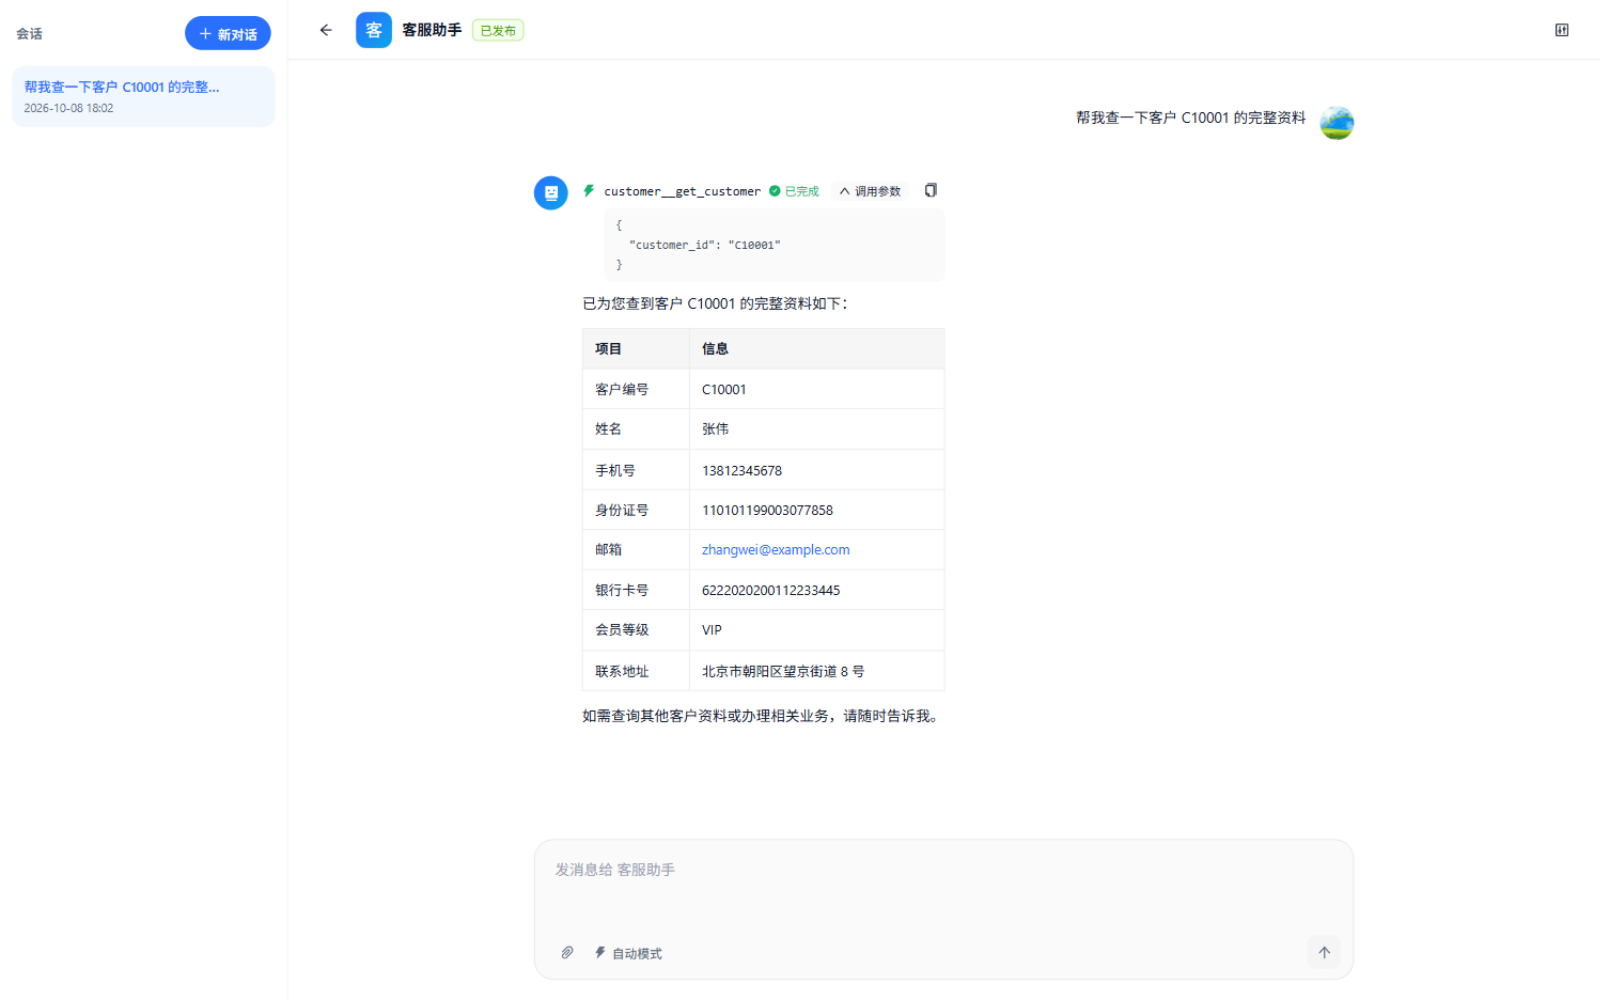
没开脱敏时,问一句帮我查一下客户 C10001 的完整资料,手机号、身份证号、邮箱、银行卡号一字不落地列在回答里,同时进了模型上下文和会话记录,等于三处留底:
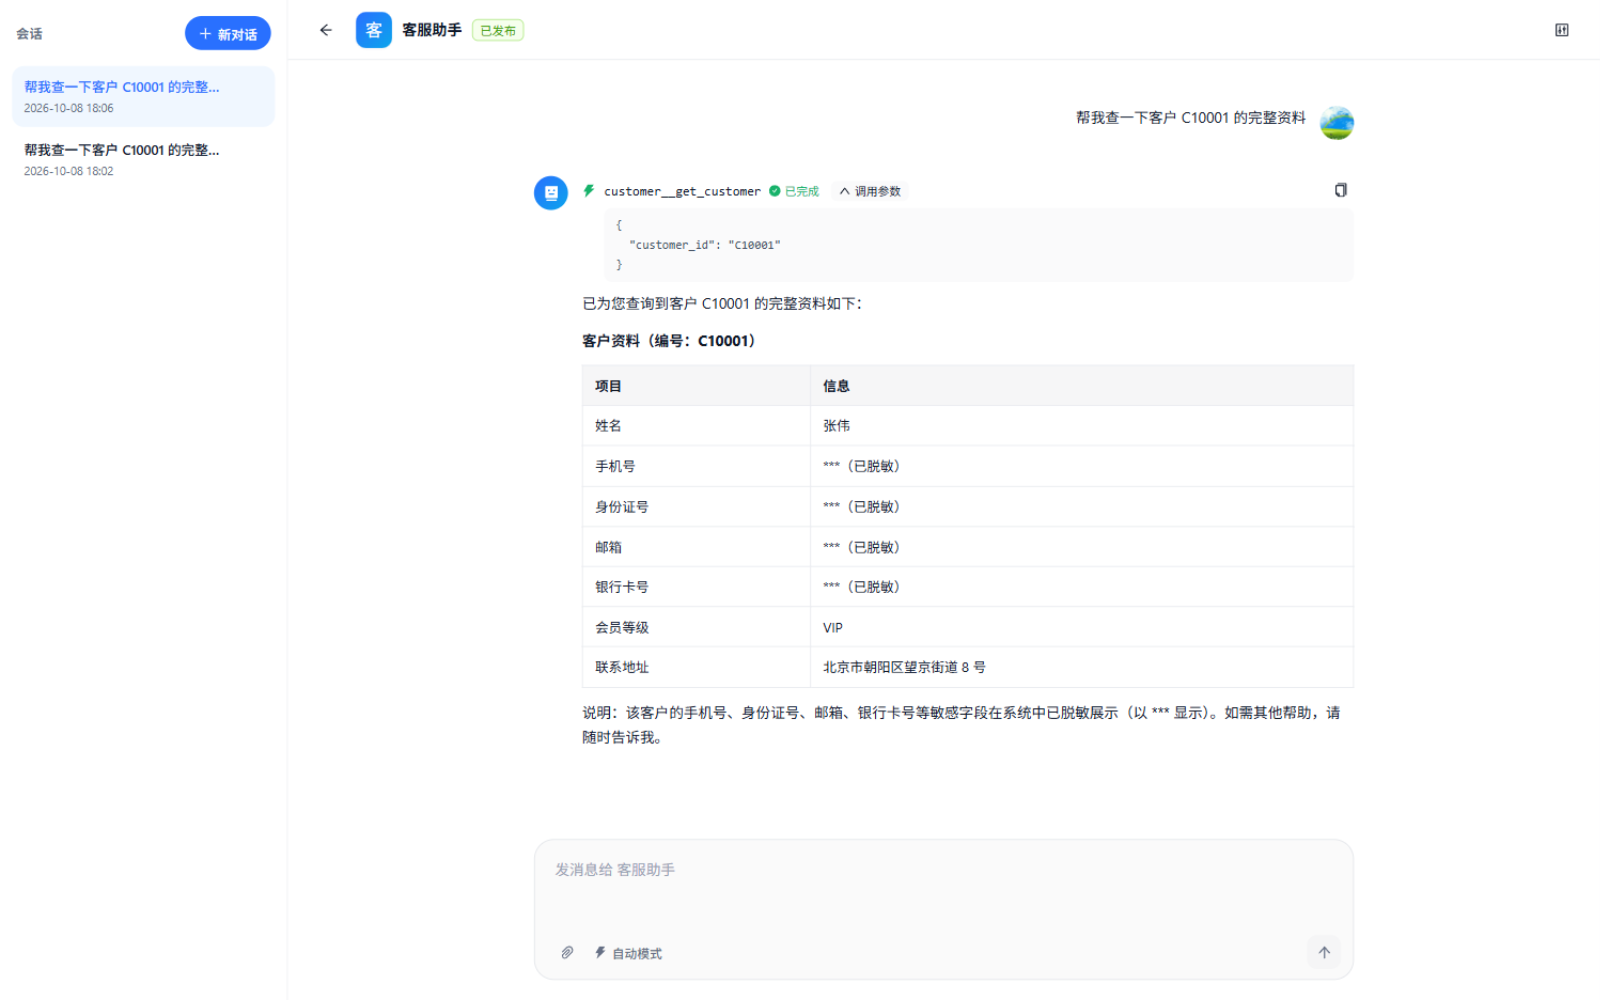
打开内容脱敏后再问同一句,四个敏感字段全部以星号显示,姓名、会员等级、联系地址这些该看的照常返回。打码发生在数据进入对话之前,模型自己都不知道完整号码,有人刻意套话也无从泄露:
配置过程
第 1 步 · 配置脱敏规则
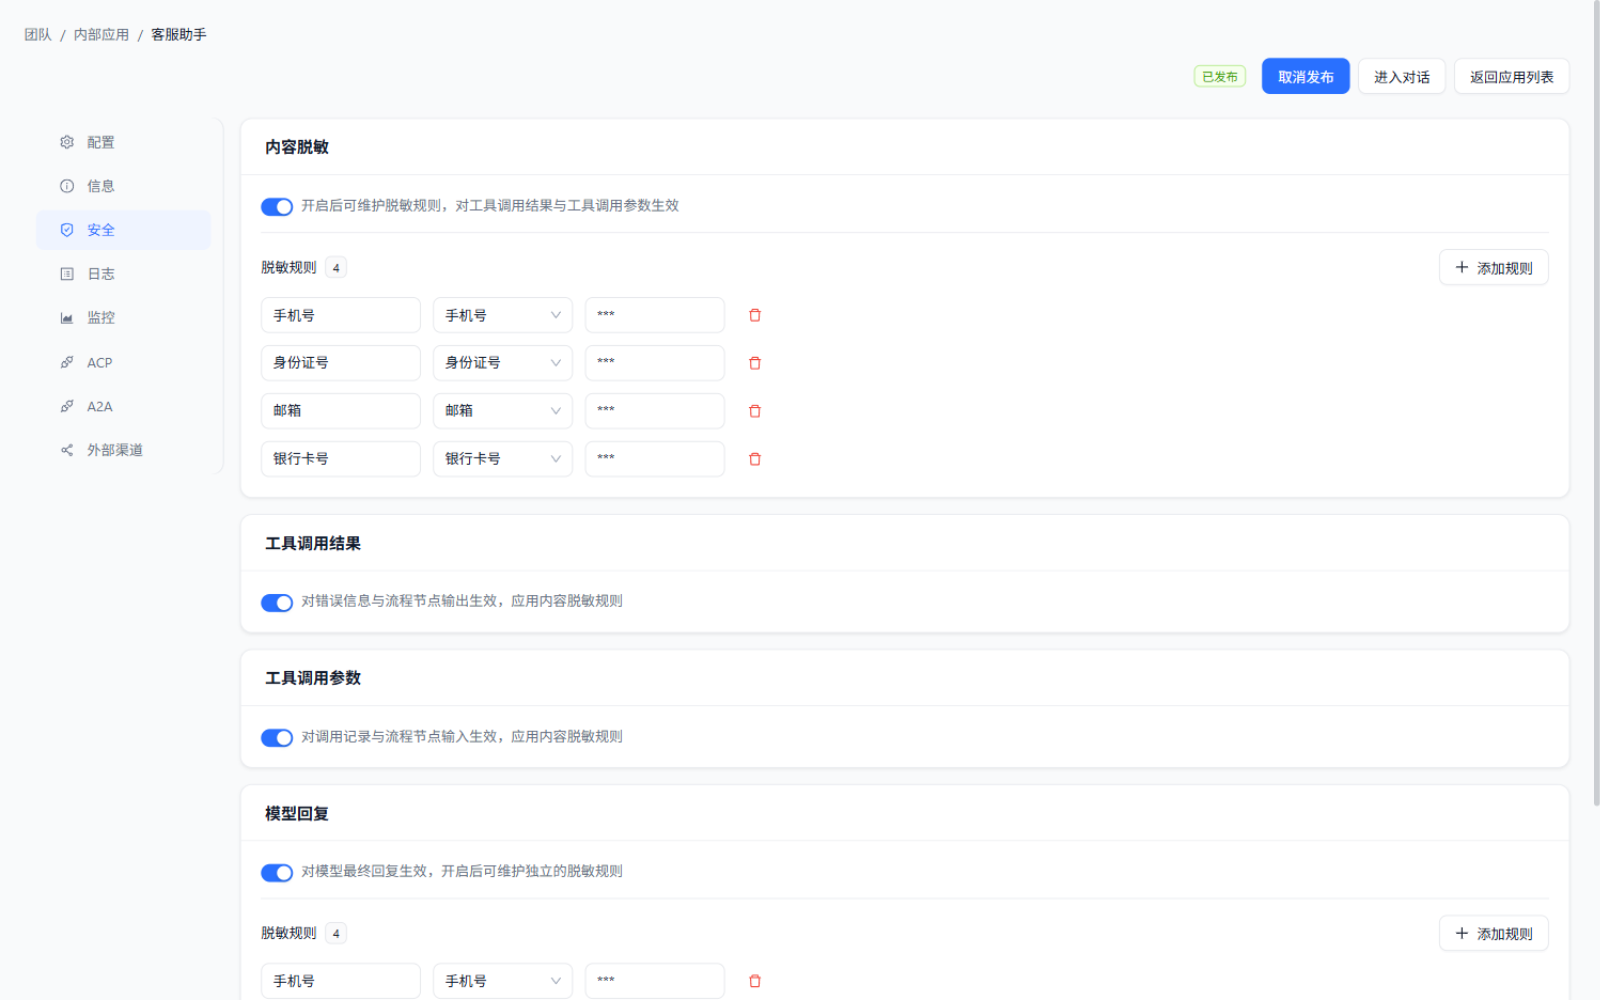
进入应用工作台的安全分区,打开内容脱敏开关,添加规则:类型选手机号、身份证号、邮箱、银行卡号,替换文本默认三个星号;再打开工具调用结果和工具调用参数两个作用范围。模型回复开关可以另配一套同样的规则,兜住模型自己生成敏感内容的情况。保存即生效,不用重新发布:
回到对话重新问一次,敏感字段就都变成星号了。